Anthropic in Copilot en de Claude-connector naar Microsoft 365 voelen als één besluit, maar het zijn twee aparte routes. Dezelfde modellen, twee totaal verschillende governance-verhalen. In dit artikel zie je per route wat de actuele standaardinstelling is, wie erover gaat en wat je deze week moet nalopen in je eigen tenant.
Mogen we Anthropic gebruiken met onze Microsoft 365-data?
De vraag “mogen we Anthropic gebruiken met onze Microsoft 365-data?” wordt in de meeste organisaties twee keer beantwoord, via twee verschillende routes, door verschillende mensen, en vaak zonder dat iemand de twee antwoorden naast elkaar legt.
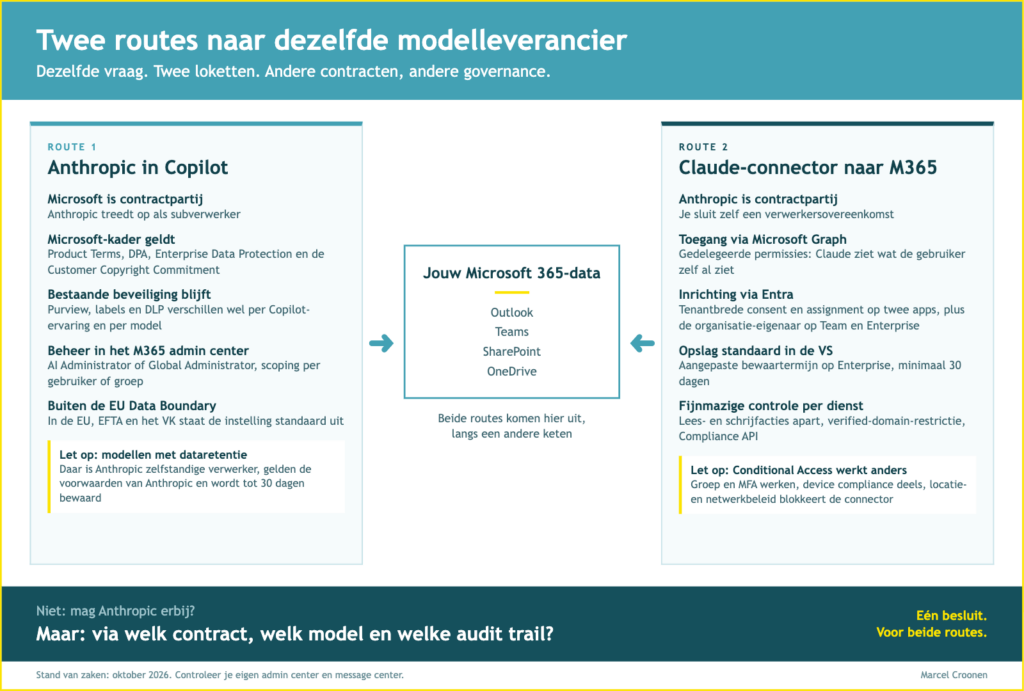
Route één loopt via Microsoft: Anthropic-modellen aanzetten in Copilot. Route twee loopt via Anthropic: de Microsoft 365-connector in Claude. Het model komt in beide gevallen van dezelfde leverancier. De governance eromheen is totaal verschillend, en daar zit de hele afweging.
Dit artikel zet de twee routes naast elkaar, met de actuele standaardinstellingen erbij, zodat je weet wat er in jouw tenant werkelijk aanstaat voordat je ergens nee tegen zegt.
Waarom klopt het advies van 2025 niet meer?
In september 2025 schreef vrijwel iedereen: niet aanzetten. Dat advies klopte toen, want Anthropic viel buiten de Microsoft Product Terms en de DPA. Dat advies circuleert nog steeds, en het klopt niet meer. Er zijn sindsdien vier dingen veranderd.
| Datum | Wat er gebeurde | Gevolg |
|---|---|---|
| 8 december 2025 | Nieuwe admin-toggle voor Anthropic verschijnt in het Microsoft 365 admin center | Standaard aan in de commerciële cloud, standaard uit in EU, EFTA en VK |
| 7 januari 2026 | Anthropic gaat formeel op als Microsoft-subverwerker | Microsoft Product Terms, DPA, Enterprise Data Protection en de Customer Copyright Commitment gelden nu wel |
| 3 april 2026 | Aparte instelling Copilot in Microsoft 365 apps with Anthropic models voor EU, EFTA en VK | Tweede knop, los van de globale, alleen voor Word, Excel en PowerPoint |
| 1 mei 2026 | De oude Anthropic independent processor-instelling is buiten gebruik gesteld | Eerder gegeven toestemming is vervallen en moet opnieuw worden gegeven |
De kern: reguliere Anthropic-modellen zitten nu binnen het contractuele kader van Microsoft. Wat je daar opgeeft is niet de juridische dekking, maar de EU Data Boundary. Op één categorie modellen na, en die komt verderop aan bod.
Route 1: Anthropic aanzetten in Copilot
Bij de reguliere Anthropic-modellen blijf je binnen het contractuele kader van Microsoft. Anthropic is subverwerker, dus de Microsoft Product Terms, de DPA, Enterprise Data Protection en de Customer Copyright Commitment zijn van toepassing. Je bestaande Microsoft 365-rechten en je beveiligings- en compliancekader blijven gelden. Welke Purview-, label-, DLP-, audit- en retentiecontroles precies beschikbaar zijn verschilt wel per Copilot-ervaring en per model, dus ga niet uit van een één-op-één gelijkheid met wat je nu gewend bent. Wat je opgeeft is de EU Data Boundary: de verwerking vindt daarbuiten plaats, net als eventuele in-country processing commitments.
De verwarring zit in het feit dat er twee instellingen zijn die zich tegengesteld gedragen.
De globale instelling heet AI providers operating as Microsoft subprocessors. Voor tenants in de EU, EFTA en het VK staat deze standaard op No users, dus uit. Microsoft noemt hiervoor zowel de rol AI Administrator als Global Administrator, en die moet hem bewust aanzetten, en kan daarbij meteen scopen op specifieke gebruikers of Entra-securitygroepen. Deze ene knop werkt door in Microsoft Copilot, Researcher, Copilot Studio, Power Platform, Agent Mode in Excel en de Word-, Excel- en PowerPoint-agents.
De app-instelling heet Copilot in Microsoft 365 apps with Anthropic models en bestaat alleen voor EU, EFTA en VK. Die dekt uitsluitend Word, Excel en PowerPoint. Hier gedraagt de standaard zich precies andersom: aan voor tenants aangemaakt na 25 maart 2026, en voor oudere tenants verwijst Microsoft naar het message center. Microsoft adviseert expliciet om dit zelf na te kijken.
Drie dingen die je in de praktijk tegenkomt:
- Zodra de globale instelling aan staat voor alle gebruikers of voor specifieke groepen, wordt de app-instelling vergrendeld en kun je hem niet meer wijzigen.
- Had je eerder toestemming gegeven via de oude independent processor-toggle? Die is op 1 mei 2026 buiten gebruik gesteld, dus die toestemming telt niet meer.
- Voor Copilot Studio en Power Platform zijn er daarnaast nog aparte knoppen in het Power Platform admin center.
Voor niet-federale klanten in Government Community Cloud (GCC) is sinds 22 juli 2026 een aparte instelling beschikbaar. Voor federale GCC-klanten, GCC High, DoD en andere soevereine clouds zijn Anthropic-modellen niet beschikbaar en verschijnt de instelling niet.
Let op één uitzondering, want daar breekt het Microsoft-kader wél. Microsoft onderscheidt een aparte categorie, Anthropic models with Data Retention, voor geavanceerde modellen zoals Claude Fable 5 en Claude Mythos 5. Daarbij treedt Anthropic niet op als subverwerker maar als zelfstandige verwerker. De commerciële voorwaarden en de DPA van Anthropic gelden dan in plaats van die van Microsoft, en Anthropic bewaart de meeste invoer en uitvoer tot 30 dagen.
Deze categorie staat overal standaard uit, ook in regio’s waar gewone Anthropic-modellen standaard aanstaan, en heeft een eigen schakelaar in het admin center. Dat is geruststellend, maar het betekent ook dat één persoon die hem omzet de contractuele dekking verandert zonder dat er iets zichtbaar wijzigt in de globale instelling. Controleer dus niet alleen óf Anthropic is toegestaan, maar ook welk model er wordt gebruikt.
Route 2: de Claude-connector naar Microsoft 365
Hier draai je de richting om. Niet Microsoft die een Anthropic-model inhuurt, maar Claude die jouw Microsoft 365 binnenkomt. De connector is een door Anthropic gehoste MCP-server die via OAuth gedelegeerde Microsoft Graph-permissies gebruikt, met het token van de gebruiker zelf. Claude ziet dus precies wat die gebruiker zelf al ziet in Outlook, Agenda, OneDrive, SharePoint en Teams, en alleen op het moment dat er een vraag over wordt gesteld. Er wordt niets permanent geïndexeerd.
De koppeling vraagt twee goedkeuringen: op Team en Enterprise zet de organisatie-eigenaar de connector aan in de Claude-organisatie-instellingen, en een Entra Global Administrator geeft eenmalig tenantbrede consent. In Entra verschijnen daarbij twee Claude-applicaties, een MCP-server en een MCP-client. Je assignment en je policies richt je op allebei.
Let op het gat dat hieronder zit: de connector is beschikbaar op álle Claude-plannen, dus ook op Free, Pro en Max. Tenantbrede Entra-consent betekent daarom niet dat alleen gebruikers binnen jouw beheerde Claude-organisatie hun zakelijke account kunnen koppelen. Bij een persoonlijk plan ontbreekt de stap waarin een organisatie-eigenaar de connector vrijgeeft. Dat is precies waarom de verified-domain-instelling hieronder bestaat.
Wat je hier krijgt wat route 1 niet biedt:
- Scoping via Entra. Application assignment op beide Claude-applicaties beperkt de connector tot één securitygroep. Dit is ook de aanbevolen manier om met een pilotgroep te beginnen.
- Conditional Access werkt, maar anders dan bij een gewone aanmelding. Groepsbeperking en MFA worden ondersteund. Device compliance ook, maar die wordt beoordeeld op het moment van koppelen en daarna meegedragen in de opgeslagen verbinding, niet op het apparaat dat op dat moment in gebruik is. Locatie- en netwerkbeperkingen werken niet, zie hieronder.
- Permissies per dienst. Geen tenantbrede SharePoint-zoekactie gewenst? Trek
Sites.Read.Allin en houd mail, agenda en OneDrive over. Site-specifieke permissies via*.Selectedworden niet ondersteund, omdat de onderliggende zoekactie tenantbreed is. - Schrijfacties apart afdwingbaar. Voor organisaties die de connector al gebruikten staan schrijfacties standaard geblokkeerd, en Teams-schrijfacties staan voor elke organisatie uit en moeten stuk voor stuk worden aangezet. Verzendacties kunnen bovendien niet op “altijd toestaan”, dus de gebruiker bevestigt elke verzending.
- Privé-accounts blokkeren. Met Restrict verified-domain connectors to your enterprise voorkom je dat medewerkers hun zakelijke Microsoft 365-account koppelen aan een Claude-account buiten je organisatie.
- Eigen datacontroles. Op Enterprise regel je bewaartermijn, auditlogs, de Compliance API en netwerkcontroles. De aangepaste bewaartermijn kent een minimum van 30 dagen en dekt zowel chats als projecten, waarbij projectretentie voorgaat; zonder aangepaste instelling geldt er geen termijn. Een auditlogexport bundelt de logs van de afgelopen 180 dagen, al is dat de reikwijdte van de export en niet per se de bewaartermijn van de auditgegevens zelf. Titels en inhoud van chats en projecten zitten er niet in, alleen hun identifiers, en bij customer-managed encryption keys loopt het via de Compliance API. Op Team en Enterprise wordt data standaard niet voor modeltraining gebruikt.
Wat je inlevert:
- Locatie- en netwerkbeleid blokkeert in plaats van te werken. Na het koppelen komen alle verzoeken van het IP-bereik van Anthropic (160.79.104.0/21), ongeacht waar de gebruiker zit. Een Conditional Access-policy die aanmelden beperkt tot je eigen netwerk of VPN blokkeert de connector daardoor voor iedereen, en hetzelfde geldt voor sign-in frequency. Bouw hier geen omweg omheen met een “compliant device óf MFA”-policy, want dan doet de device-eis niets meer.
- Je verlaat het Microsoft-contract. Je sluit zelf een verwerkersovereenkomst met Anthropic, dat SOC 2 Type II en ISO 27001 gecertificeerd is. Chatopslag staat standaard in de Verenigde Staten.
- Bestanden blijven in je tenant, gespreksresultaten niet. De connector haalt content alleen op tijdens een actieve vraag en cachet geen bestandsinhoud. Maar de resultaten van tool-aanroepen die in een bewaard gesprek staan, blijven wel bewaard, onder de bewaartermijn van je Claude-organisatie.
- Endpoint-DLP ziet de Graph-calls niet. Purview Endpoint DLP en de generative-AI-policies grijpen op browserverkeer en het klembord van het device, en een Graph-call vanuit de cloud van Anthropic passeert het endpoint niet. Volgens Anthropic respecteert de connector wel je Microsoft 365 DLP-beleid, omdat hij met gedelegeerde permissies werkt, en worden alle Graph-aanroepen van de connector vastgelegd in de Microsoft 365-auditlog van je organisatie, met tijdstip, gebruiker, uitgevoerde handeling en benaderde resource, met een bewaartermijn die je eigen auditbeleid volgt. Anthropic legt daarnaast zelf authenticatie- en tool-executiegebeurtenissen vast. Maak daarbij onderscheid tussen Microsoft Purview Audit, Entra-sign-inlogs en Microsoft Graph Activity Logs. Voor een afzonderlijk technisch spoor van de Graph-verzoeken zelf richt je Graph Activity Logs in via diagnostic settings.
- Een ZDR-afspraak dekt niet automatisch elk model en productonderdeel. Anthropic documenteert dat zero data retention alleen beschikbaar is voor specifieke commerciële producten en goedgekeurde organisaties. Voor bepaalde modellen, die Anthropic covered models noemt, geldt bovendien een verplichte bewaartermijn van 30 dagen voor prompts en uitvoer, op elk platform waar zo’n model wordt aangeboden, ook wanneer een omgeving normaal onder ZDR valt. Dat raakt beide routes, maar alleen bij de modellen en platforms waar het werkelijk om gaat. Laat dus per model, dienst en platform bevestigen welk retentieregime geldt.
De twee routes naast elkaar
| Anthropic in Copilot | Claude-connector naar M365 | |
|---|---|---|
| Contractpartij | Microsoft, Anthropic als subverwerker | Anthropic, eigen verwerkersovereenkomst |
| Juridisch kader | Product Terms, DPA, EDP, Customer Copyright Commitment | Anthropic commercial terms, SOC 2 Type II, ISO 27001 |
| Uitzondering | Modellen met dataretentie: Anthropic als zelfstandige verwerker, eigen voorwaarden | Covered models met verplichte retentie van 30 dagen |
| EU Data Boundary | Verwerking buiten de EUDB en in-country commitments | Chatopslag standaard in de VS |
| Standaardstand EU | Globale instelling uit, app-instelling afhankelijk van tenantdatum, dataretentiemodellen overal uit | Niet bruikbaar zonder tenantbrede Entra-consent; op Team en Enterprise ook activering door de organisatie-eigenaar |
| Wie zet aan | AI Administrator of Global Administrator | Entra Global Administrator, plus de Claude-organisatie-eigenaar op Team en Enterprise |
| Scoping | Gebruikers of Entra-securitygroepen per AI-provider | Application assignment op beide Claude-apps |
| Conditional Access | Volgt je bestaande Copilot-beleid | Groep en MFA werken, device compliance deels, locatie en netwerk niet |
| Granulariteit data | Volgt Copilot, geen aparte datakeuze | Per Graph-permissie, read-only mogelijk |
| Audit en logging | Microsoft-audit- en compliancekader, afhankelijk van de Copilot-ervaring | Volgens Anthropic worden Graph-calls vastgelegd in de Microsoft 365-auditlogs; voor een apart technisch spoor richt je Graph Activity Logs in via diagnostic settings |
| Endpoint DLP | Van toepassing | Niet van toepassing op server-side Graph-calls |
| Bewaartermijn en training | Microsoft-regime bij reguliere modellen, afwijkend bij dataretentiemodellen | Eigen instelling op Enterprise, geen training op Team en Enterprise |
De conclusie die hieruit volgt: de vraag is niet “Anthropic ja of nee”, maar via welke dienst, onder welk contract, met welk model, welk retentieregime, welke audit trail en welke databoundary. Route 1 houdt je bij reguliere modellen binnen het Microsoft-kader en kost je de EU Data Boundary. Route 2 geeft je fijnmazigere controle per Graph-permissie en per gebruiker, maar brengt een eigen contract-, audit- en retentieketen mee. En in beide routes zit een modelcategorie die de aannames eronder kan doorbreken.
En die vraag hoort één keer beantwoord te worden, voor beide routes tegelijk, niet per afdeling.
Wat je nu doet
- Kijk in het Microsoft 365 admin center onder Copilot, Settings, View all, bij AI providers operating as Microsoft subprocessors wat er werkelijk aanstaat en op welke gebruikers of groepen het is gescoopt.
- Controleer daarnaast de app-instelling Copilot in Microsoft 365 apps with Anthropic models, en raadpleeg het message center als je tenant van vóór 25 maart 2026 is. Kijk in dezelfde omgeving of er modellen met dataretentie zijn aangezet, want daarvoor gelden de voorwaarden van Anthropic in plaats van die van Microsoft.
- Check of iemand eerder toestemming gaf via de oude independent processor-instelling. Die is vervallen, dus de verwachting bij de business klopt mogelijk niet meer met de werkelijkheid.
- Vergeet het Power Platform admin center niet als je Copilot Studio of Power Platform gebruikt.
- Kijk bij Enterprise applications in Entra of de twee Claude-applicaties voorkomen, en zo ja, met welke permissies en voor welke gebruikers.
- Loop je Conditional Access-beleid na op locatie- en netwerkvoorwaarden voordat je de connector uitrolt, anders loopt de pilot vast op een blokkade die niemand verwacht.
- Leg de uitkomst van beide routes naast elkaar en neem één besluit, met een expliciete afweging over de EU Data Boundary.
Staat alles uit? Dan is dat prima, zolang het een besluit is en geen toevalligheid. Het omgekeerde komt vaker voor dan je denkt.
Bronnen
- Anthropic as a subprocessor for Microsoft Online Services, Microsoft Learn
- Copilot in Microsoft 365 apps with Anthropic models, Microsoft Learn, laatst bijgewerkt 3 september 2026
- Microsoft 365 connector security guide, Anthropic
- Set up the Microsoft 365 connector, Anthropic
Standaardinstellingen en scope veranderen hier snel. Controleer de actuele stand in je eigen admin center en message center voordat je op dit artikel handelt.